DevSecOps to włączenie bezpieczeństwa w cały proces tworzenia i wdrażania oprogramowania, zamiast sprawdzania go dopiero przed wydaniem. Narzędzia DevSecOps działają automatycznie w pipeline CI/CD: skanują kod źródłowy (SAST), zależności (SCA), obrazy kontenerów i konfigurację infrastruktury, wykrywają sekrety w repozytorium i testują działającą aplikację (DAST). Przewaga biznesowa jest prosta: błąd bezpieczeństwa znaleziony podczas pisania kodu kosztuje znacznie mniej niż incydent na produkcji.
Narzędzia DevSecOps według etapu
| Etap | Rodzaj kontroli | Przykłady |
|---|---|---|
| Kod | SAST, wykrywanie sekretów | Semgrep, CodeQL, Gitleaks |
| Zależności | SCA, podatności bibliotek | Dependabot, Snyk, OWASP Dependency-Check |
| Kontenery | Skanowanie obrazów | Trivy, Grype |
| Infrastruktura | Skanowanie IaC | Checkov, tfsec |
| Działająca aplikacja | DAST | OWASP ZAP |
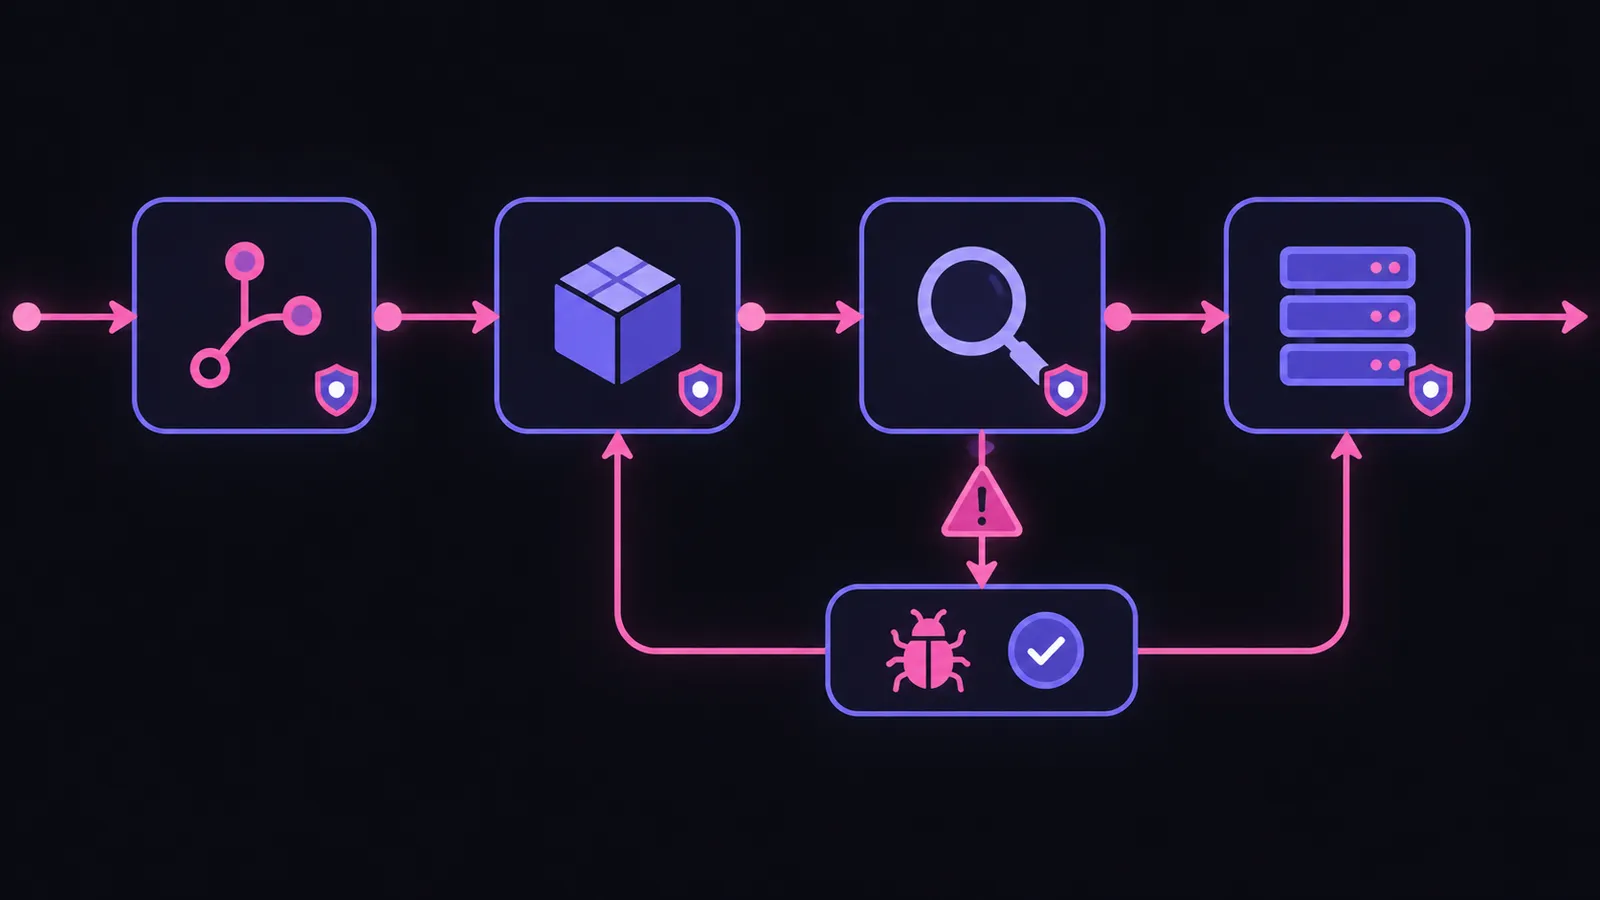
Jak wdrożyć DevSecOps bez spowalniania zespołu
- Zacznij od kontroli z najlepszym stosunkiem wartości do szumu: sekrety w repozytorium i podatne zależności.
- Uruchamiaj skany automatycznie w pull requestach, nie ręcznie przed wydaniem.
- Blokuj merge tylko przy krytycznych problemach, resztę zgłaszaj jako zadania.
- Ustal właściciela każdego typu alertu i czas na poprawkę.
- Mierz: liczbę podatności, czas naprawy, liczbę wycieków sekretów.
Automatyzacja obsługi wyników
Skanery generują dużo alertów. Workflow, np. w n8n, może zbierać wyniki z różnych narzędzi, odfiltrować duplikaty, utworzyć zadania w Jirze z priorytetem i powiadomić właściwy zespół. Wyciek sekretu może od razu uruchomić procedurę rotacji klucza. Opisaliśmy to w artykułach o automatyzacji GitHuba i reakcji na incydenty bezpieczeństwa.
Bezpieczeństwo procesów z Codeless
Zobacz usługę automatyzacji procesów albo umów bezpłatną konsultację.