N8N9 października 20252 min czytania

Automatyzacja reakcji na incydenty bezpieczeństwa w n8n

Jak zautomatyzować reakcję na incydenty bezpieczeństwa (SOAR) w n8n: phishing, podejrzane logowania, alerty EDR, wycieki sekretów. Workflow i zasady akceptacji.

Patryk WlochCodeless
Co znajdziesz w tym artykule?

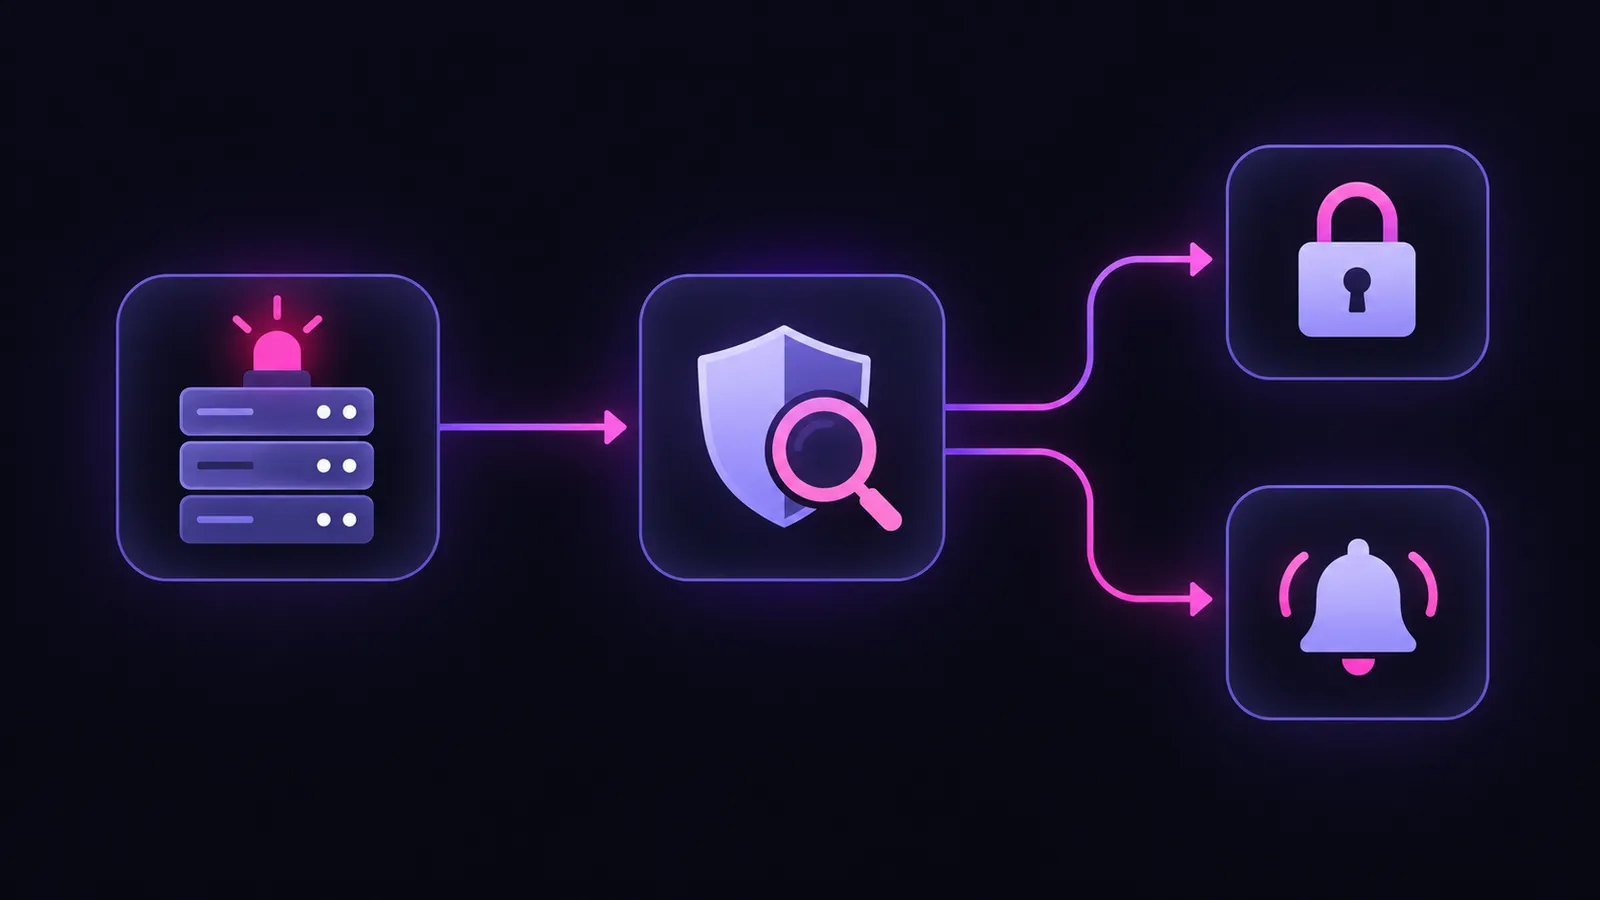
Automatyzacja reakcji na incydenty bezpieczeństwa (SOAR, security orchestration, automation and response) skraca czas od wykrycia zagrożenia do działania. Alert z systemu bezpieczeństwa, np. SIEM, EDR czy filtra poczty, uruchamia workflow, który zbiera kontekst (kto, jaki komputer, jaki adres IP, czy znany jako złośliwy), zakłada zgłoszenie, powiadamia dyżurnego i, jeśli procedura na to pozwala, wykonuje pierwsze kroki: blokuje konto, izoluje urządzenie albo usuwa wiadomość phishingową ze skrzynek. W mniejszych firmach taką rolę pełni n8n zamiast drogiej platformy SOAR.

Przykładowe scenariusze

Incydent Automatyczna reakcja Decyzja człowieka
Zgłoszony phishing
Sprawdzenie linków i nadawcy w bazach reputacji, wyszukanie podobnych maili Usunięcie ze wszystkich skrzynek
Logowanie z nietypowego kraju
Kontekst konta, powiadomienie użytkownika i zespołu Blokada konta i reset hasła
Alert EDR
Zgłoszenie z detalami, powiadomienie dyżurnego Izolacja urządzenia
Wyciek sekretu w repozytorium
Alert do właściciela, zadanie rotacji klucza Rotacja i analiza dostępu
Serwer z lampką alarmową połączony strzałkami z tarczą i lupą oraz węzłami z kłódką i dzwonkiem na ciemnym tle.

Jak zbudować reakcję w n8n

  1. Webhook lub integracja odbiera alert z systemu bezpieczeństwa.
  2. Wzbogacenie: zapytania do katalogu użytkowników, bazy urządzeń i usług reputacji.
  3. Ocena wagi według reguł, opcjonalnie z podsumowaniem AI.
  4. Zgłoszenie w helpdesku lub systemie incydentów i powiadomienie dyżurnego.
  5. Akcje zatwierdzane przyciskiem (np. w Slacku lub Teams) i pełny log działań.

Zasady

  • akcje nieodwracalne lub blokujące pracę wymagają akceptacji człowieka,
  • playbook spisany na papierze przed automatyzacją,
  • osobne konta serwisowe o minimalnych uprawnieniach,
  • regularne testy scenariuszy, np. ćwiczenia phishingowe.

Bezpieczeństwo samej platformy opisaliśmy w artykule bezpieczeństwo n8n, a procesy IT w tekście automatyzacja ITOps.

Automatyzacja bezpieczeństwa z Codeless

Zobacz usługę automatyzacji procesów albo umów bezpłatną konsultację.
Patryk Wloch

Codeless. Wdrażamy automatyzacje i AI w firmach. Piszemy o tym, co sprawdziło się u klientów.

Porozmawiajmy o Twoim procesie

Przykłady wdrożeń

Tak to wygląda u naszych klientów: konkretne procesy i liczby.

Obraz dekoracyjny

Codeless: firmowe skille Claude, które zespół instaluje raz

Claude CodeGitHubn8n

Jak zapisaliśmy sposób pracy firmy jako skille Claude, które cały zespół instaluje raz i dostaje w nowej wersji po każdej zmianie.

Zobacz case study
Obraz dekoracyjny

Codeless: system marketingu i sprzedaży, w którym AI robi szkice

Claude Coden8nHubSpot

Jak zbudowaliśmy u siebie system marketingu i sprzedaży, w którym agenci AI przygotowują posty, rolki, kampanie i treści na stronę, a my akceptujemy.

Zobacz case study
Obraz dekoracyjny

Codeless Buddy: monitorowanie n8n u wszystkich klientów

n8nSlackGitHub

Jak pilnujemy n8n u wszystkich klientów: produkcja zgodna z repozytorium, jeden alert na Slacku przy błędzie i furtka naprawcza po stronie klienta.

Zobacz case study

Masz podobny problem? Porozmawiajmy.

30 minut z osobą, która potem to buduje. Po rozmowie wiesz, co da się zautomatyzować i ile to odda.

Umów 30 minut rozmowy

Słownik pojęć

TerminDefinicja
n8n automatyzacja - platforma do tworzenia zautomatyzowanych workflow integrująca różne systemy i narzędzia bez konieczności kodowania
MTTD (Mean Time to Detection) - średni czas wykrycia, kluczowa metryka cyberbezpieczeństwa mierząca czas od wystąpienia do wykrycia incydentu
MTTR (Mean Time to Respond) - średni czas reakcji, metryka określająca czas potrzebny na odpowiedź na wykryte zagrożenie
Playbook incident response - zbiór predefiniowanych procedur i kroków postępowania w przypadku wystąpienia incydentu bezpieczeństwa
SOAR (Security Orchestration, Automation and Response) - platformy integrujące narzędzia bezpieczeństwa i automatyzujące procesy odpowiedzi na incydenty

Pytania

Często zadawane pytania

Znajdź odpowiedzi na pytania związane z tym artykułem

Nie ma tu Twojego pytania?

Zadaj je na 30-minutowej rozmowie. Odpowiadamy konkretnie, na Waszym przykładzie.

Umów rozmowę →

Security Orchestration, Automation and Response to automatyzacja zbierania kontekstu i reakcji na alerty bezpieczeństwa według ustalonych playbooków.